2026/09/21
گواهی SSL چیست؟ سادهترین پاسخ این است: یک لایه رمزنگاری است که ارتباط میان مرورگر کاربر و سرور سایت شما را از دید هر شخص سومی پنهان میکند. وقتی کاربری فرم پرداخت، رمز عبور یا حتی یک نظر ساده را در سایت شما ثبت میکند، این اطلاعات بدون SSL بهصورت متن خام میان دو نقطه جابهجا میشود و هر کسی که به شبکه دسترسی داشته باشد میتواند آن را بخواند.
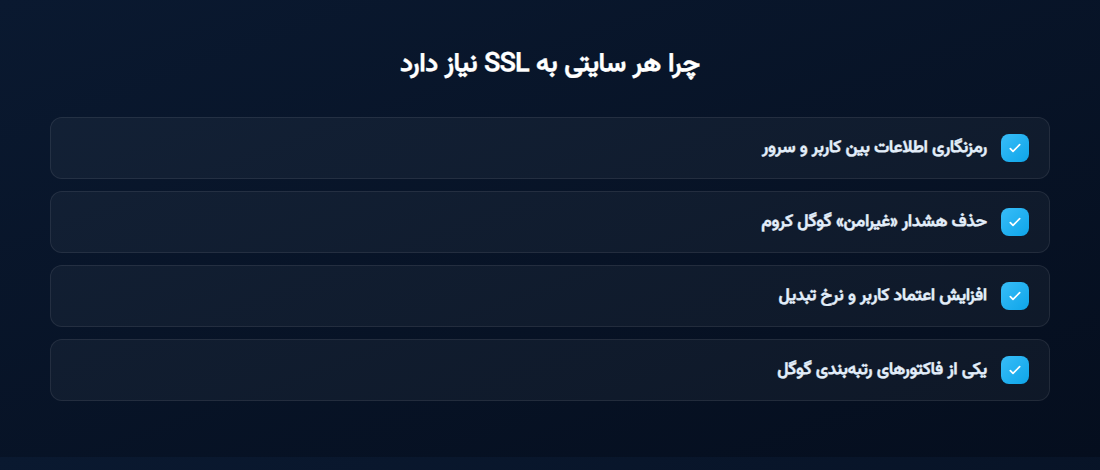
در سالهای گذشته SSL یک گزینه اختیاری برای فروشگاههای اینترنتی و بانکها بود، اما امروز به یک استاندارد پایه برای هر نوع سایت تبدیل شده است؛ از وبلاگ شخصی تا سایت شرکتی و فروشگاه آنلاین. مرورگرهایی مثل کروم و فایرفاکس هر سایت بدون SSL را با برچسب «غیرامن» علامتگذاری میکنند و همین برچسب میتواند نرخ خروج بازدیدکننده را بهشدت بالا ببرد.
در این مطلب بررسی میکنیم گواهی SSL دقیقاً چه کاری انجام میدهد، چه تفاوتی میان HTTP و HTTPS وجود دارد، چرا نداشتن آن به اعتماد کاربر و رتبه سئو ضربه میزند، چه انواعی از گواهی وجود دارد و در نهایت چگونه میتوانید اعتبار SSL هر سایتی را بررسی کنید.
SSL (Secure Sockets Layer) و نسخه بهروزشده آن TLS، پروتکلهایی هستند که یک کانال رمزنگاریشده میان مرورگر کاربر و سرور میزبان سایت ایجاد میکنند. وقتی سایتی گواهی SSL معتبر داشته باشد، هر بسته اطلاعاتی که بین کاربر و سرور جابهجا میشود، قبل از ارسال رمزنگاری و بعد از دریافت رمزگشایی میشود. نتیجه این است که حتی اگر کسی ترافیک شبکه را شنود کند، فقط دادهای درهمریخته و غیرقابل استفاده میبیند.
فرآیند فنی آن بر پایه دو کلید عمومی و خصوصی و یک فرآیند به نام «دستدهی» یا Handshake کار میکند: مرورگر و سرور در چند مرحله هویت یکدیگر را تایید میکنند و روی یک کلید رمزنگاری مشترک برای همان جلسه توافق میکنند. این گواهی توسط یک مرجع صادرکننده معتبر (Certificate Authority) صادر میشود که هویت دامنه یا سازمان صاحب آن را تایید کرده است.
HTTP پروتکل پایه انتقال داده در وب است، اما هیچ رمزنگاریای اعمال نمیکند. HTTPS همان HTTP است بههمراه یک لایه SSL/TLS روی آن. تفاوت در ظاهر بسیار کوچک به نظر میرسد؛ فقط یک حرف S اضافه و یک آیکون قفل کنار آدرس سایت. اما از نظر امنیتی، این تفاوت یعنی فاصله میان یک سایت آسیبپذیر و یک سایت محافظتشده.
کروم از چند سال پیش هر سایتی که با HTTP بارگذاری شود را در نوار آدرس با برچسب «Not Secure» یا «غیرامن» نشان میدهد. اگر آن سایت فرم ورود اطلاعات هم داشته باشد، این هشدار پررنگتر و صریحتر ظاهر میشود. برای کاربر عادی که سررشتهای از مسائل فنی ندارد، این برچسب به معنای «این سایت خطرناک است» تعبیر میشود، حتی اگر محتوای سایت کاملاً بیخطر باشد.
این موضوع مستقیماً روی نرخ تبدیل اثر میگذارد؛ کاربری که با هشدار مواجه شود، در بیشتر موارد بدون تکمیل فرم یا خرید از سایت خارج میشود. از منظر سئو نیز گوگل رسماً اعلام کرده HTTPS یکی از فاکتورهای رتبهبندی است. تاثیر آن بهتنهایی شاید بزرگ نباشد، اما در کنار سایر عوامل، سایتی که SSL ندارد در رقابت با سایتهای مشابه که HTTPS دارند، عقب میافتد. علاوه بر این، بدون SSL امکان استفاده از HTTP/2 و بسیاری بهبودهای سرعت بارگذاری هم از بین میرود که خودش یک سیگنال سئوی مستقیم است.
گواهیهای SSL از نظر سطح اعتبارسنجی و قیمت به چند دسته تقسیم میشوند. مرجع Let's Encrypt، سرویسی غیرانتفاعی است که گواهیهای DV (Domain Validation) را بهصورت کاملاً رایگان و خودکار صادر میکند. این نوع گواهی فقط مالکیت دامنه را تایید میکند و برای اکثر سایتهای اطلاعرسانی، وبلاگ، سایت شرکتی و حتی بسیاری از فروشگاههای کوچک کاملاً کافی است.
در کنار آن، گواهیهای تجاری معمولاً دو سطح بالاتر ارائه میدهند: OV (Organization Validation) که علاوه بر دامنه، هویت سازمان صاحب سایت را هم بررسی میکند، و EV (Extended Validation) که سختگیرانهترین سطح اعتبارسنجی را دارد و نیازمند اسناد رسمی ثبت شرکت است. تفاوت اصلی این سطوح در میزان اعتماد و شفافیتی است که به کاربر نمایش میدهند، نه در قدرت رمزنگاری؛ از نظر فنی، سطح رمزنگاری در هر سه نوع یکسان است.
برای بیشتر سایتهای کسبوکاری، شرکتی، وبلاگ، سایت خدماتی و فروشگاههای کوچک و متوسط، یک گواهی DV رایگان از Let's Encrypt کاملاً کافی است. این گواهی همان قفل سبز، همان HTTPS و همان امتیاز سئو را فراهم میکند که یک گواهی گرانقیمت فراهم میکند. تفاوت عملی از دید کاربر عادی تقریباً صفر است، چون مرورگرهای امروزی جز در موارد خاص، نشان بصری متفاوتی برای EV نمایش نمیدهند.
اما برای سازمانهایی که با اطلاعات مالی حساس، تراکنش بانکی، دادههای سلامت یا حجم بالای اطلاعات محرمانه کار میکنند، گواهی OV یا EV منطقیتر است. این سطح از گواهی به مشتری اطمینان میدهد که پشت این دامنه یک شرکت ثبتشده و قابل رهگیری قرار دارد، نه صرفاً یک دامنه ثبتشده بدون هویت مشخص. اگر سایت شما یک درگاه پرداخت مستقیم دارد یا در حوزهای فعالیت میکند که اعتماد نهادی اهمیت زیادی دارد، سرمایهگذاری روی گواهی تجاری معنادار است.
نکته مهم دیگر نگهداری و تمدید گواهی است؛ گواهیهای رایگان معمولاً هر سه ماه یکبار نیاز به تمدید خودکار دارند و اگر این فرآیند بهدرستی روی سرور پیکربندی نشده باشد، ممکن است بدون اطلاع شما گواهی منقضی شود. تیمهای پشتیبانی وبسایت معمولاً این تمدید را بهصورت خودکار و مانیتور شده مدیریت میکنند تا هیچگاه سایت با هشدار انقضای گواهی مواجه نشود.
سادهترین راه، کلیک روی آیکون قفل کنار آدرس سایت در نوار مرورگر است. با این کار میتوانید نام مرجع صادرکننده، تاریخ انقضا و سطح اعتبارسنجی گواهی را ببینید. اگر آیکون قفل وجود نداشته باشد یا بهجای آن علامت هشدار قرمز دیده شود، یعنی گواهی نامعتبر، منقضی یا اصلاً وجود ندارد.
اگر مدیر یک سایت هستید، توصیه میشود این بررسی را بهصورت دورهای و نه فقط یکبار انجام دهید، چون انقضای ناگهانی گواهی میتواند طی چند ساعت باعث افت شدید ترافیک و از دست رفتن اعتماد کاربر شود.
اگر هنوز مطمئن نیستید گواهی SSL چیست و سایت شما به کدام سطح از آن نیاز دارد، پاسخ کوتاه این است: هر سایتی، بدون استثنا، باید HTTPS داشته باشد؛ انتخاب بین گواهی رایگان و تجاری صرفاً به سطح حساسیت دادهها و نوع فعالیت شما بستگی دارد. نصب، پیکربندی صحیح و تمدید بهموقع SSL، کاری است که بهتر است بهجای تلاش پراکنده، به یک فرآیند مستمر تبدیل شود. تیم پشتیبانی وبسایت هملد رضایی این فرآیند را از نصب گواهی تا مانیتورینگ تمدید خودکار برای شما مدیریت میکند تا سایتتان همیشه امن، معتبر و بدون هشدار «غیرامن» در دسترس کاربران باشد. برای بررسی وضعیت SSL سایت فعلیتان یا مهاجرت کامل به HTTPS، میتوانید از طریق همین صفحه پشتیبانی وبسایت با ما در ارتباط باشید.
 حامد رضائی