info@hamedrezaie.comملایر، استان همدان، خیابان خیام، پاساژ ولیعصر، طبقه پنجماینستاگرام
خانه/وبلاگ/هک شدن سایت؛ نشانهها و قدمبهقدم کارهایی که باید انجام دهید
BLOG · طراحی سایت
هک شدن سایت؛ نشانهها و قدمبهقدم کارهایی که باید انجام دهید
2026/10/20
هک شدن سایت تجربهی ناخوشایندی است، اما با واکنش درست و سریع، میشود سایت را پاک کرد، رتبه را حفظ کرد و جلوی تکرارش را گرفت. در این راهنما نشانهها و قدمهای عملی را به ترتیب میبینیم.
نشانههای رایج هک شدن
صفحهها یا لینکهای ناآشنا (معمولاً تبلیغ دارو، شرطبندی یا فروشگاههای جعلی) در نتایج گوگل با نام سایت شما.
ریدایرکت کاربران موبایل یا کسانی که از گوگل میآیند به سایت دیگر.
هشدار «این سایت ممکن است هک شده باشد» در نتایج یا هشدار قرمز مرورگر.
کاربران مدیر ناشناس در پنل.
کند شدن ناگهانی سایت یا ارسال انبوه ایمیل از سرور.
پیام در بخش Security issues سرچ کنسول.
برای دیدن صفحههای ناشناس ایندکسشده، در گوگل جستوجو کنید: site:دامنهیشما و نتایج را مرور کنید.
قدم ۱: آرام بمانید و دسترسیها را عوض کنید
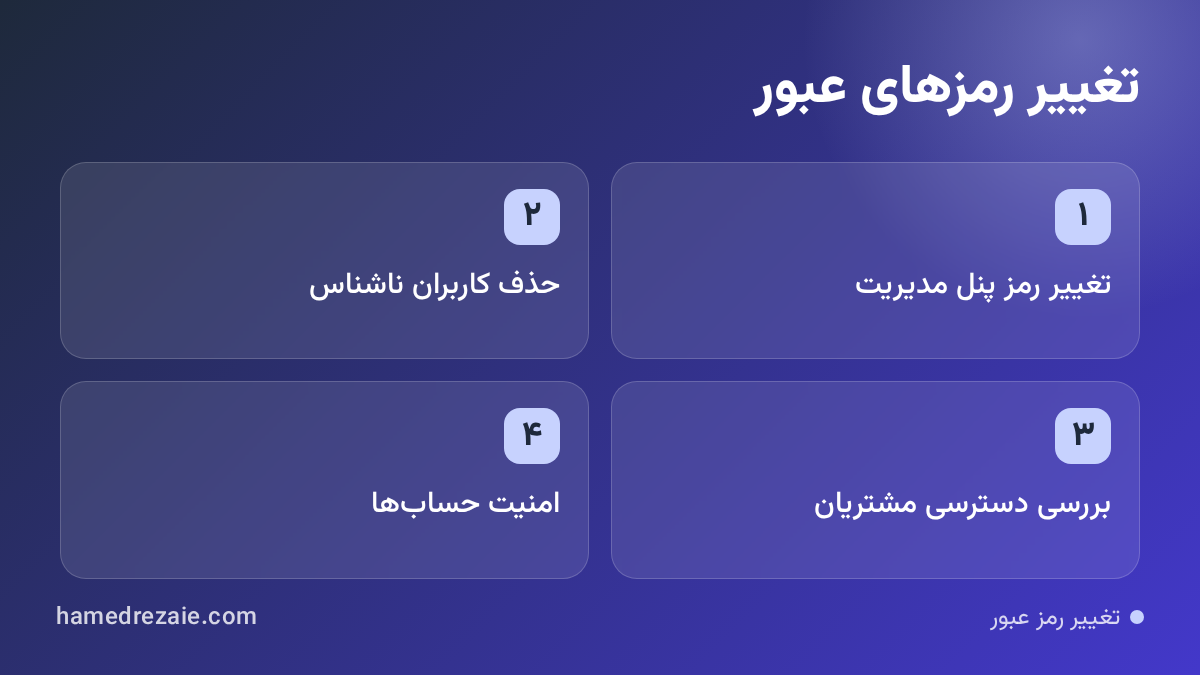
رمز همهی حسابها را عوض کنید: پنل مدیریت سایت، هاست، دیتابیس، FTP و ایمیل مرتبط. کاربران مدیر ناشناس را حذف کنید. اگر سایت فروشگاهی است، دسترسی به دادهی مشتریان را بررسی کنید.
تغییر رمز عبور اولین قدم برای ایمنسازی سایت است.
قدم ۲: از وضعیت فعلی نسخه بگیرید
پیش از هر پاکسازی، از فایلها و دیتابیس آلوده هم یک نسخه بگیرید. برای پیدا کردن راه نفوذ لازم است.
قدم ۳: بازیابی از بکاپ سالم یا پاکسازی
اگر بکاپ سالم و تاریخدار دارید: آخرین بکاپ پیش از نفوذ را بازیابی کنید. اهمیت بکاپ مستقل در بکآپ گیری از سایت آمده است.
اگر بکاپ ندارید: هستهی سیستم مدیریت محتوا را از منبع رسمی دوباره نصب کنید، افزونهها و قالب را از منبع رسمی جایگزین کنید و فایلهای بارگذاریشده (uploads) را برای فایلهای اجرایی مشکوک بگردید. دیتابیس را برای کدهای تزریقشده و کاربران ناشناس بررسی کنید.
قدم ۴: راه نفوذ را پیدا و ببندید
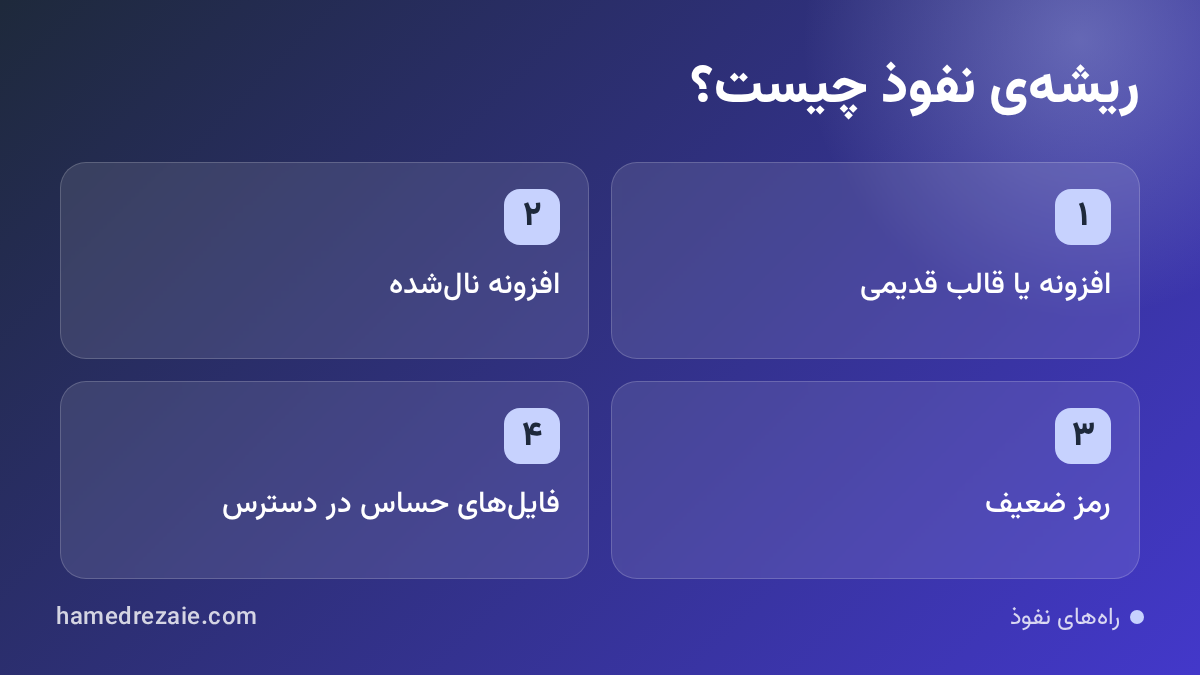
بازیابی بدون بستن راه نفوذ، یعنی هک دوباره در چند روز. رایجترین راهها:
پیدا کردن و بستن راه نفوذ، کلید جلوگیری از هک دوباره است.
افزونه یا قالب قدیمی با آسیبپذیری شناختهشده
افزونهی نالشده
رمز ضعیف یا لو رفته
فرم آپلود بدون محدودیت نوع فایل
فایلهای حساس در دسترس عموم
لاگهای سرور در روزهای پیش از آلودگی معمولاً سرنخ میدهند. اقدامات پیشگیرانه در امنیت سایت؛ ۱۰ اقدام ضروری آمده است.
قدم ۵: رفع هشدار گوگل
پس از پاکسازی کامل:
در سرچ کنسول بخش Security issues، درخواست بررسی (Request a review) بفرستید و توضیح دهید چه کاری انجام دادهاید.
صفحههای اسپمی را که هکر ساخته بود، حذف کنید و بگذارید کد ۴۰۴ یا ۴۱۰ بدهند. دربارهی این کدها صفحه ۴۰۴ چیست را ببینید.
نقشهی سایت را دوباره ثبت کنید.
بررسی گوگل معمولاً چند روز طول میکشد. آموزش سرچ کنسول در این راهنما.
قدم ۶: اطلاعرسانی
اگر اطلاعات کاربران در خطر بوده، با صداقت به آنها اطلاع دهید و توصیه کنید رمزشان را عوض کنند. پنهانکاری در این موارد، اعتماد را بیشتر از خود حادثه از بین میبرد.
پیشگیری؛ ارزانتر از درمان
بیشتر موارد هک شدن سایت از چند راه تکراری اتفاق میافتد و با همین چند کار جلویش گرفته میشود:
بهروزرسانی منظم هسته، قالب و افزونهها؛ بیشتر نفوذها از حفرههایی است که وصلهشان ماهها پیش منتشر شده است.
رمز قوی و ورود دومرحلهای برای پنل مدیریت، هاست و ایمیل.
حذف افزونه و قالب بلااستفاده، نه فقط غیرفعال کردن آنها.
نسخهی پشتیبان خودکار روزانه در جایی جدا از همان سرور، و آزمایش بازگردانی آن.
کمترین دسترسی لازم: هر کاربر فقط به اندازهی کارش دسترسی داشته باشد و حساب افراد جداشده حذف شود.
نصب نکردن قالب و افزونهی نالشده؛ رایجترین حامل کد مخرب همینها هستند.
جمعبندی
تغییر رمزها، نسخهبرداری، بازیابی یا پاکسازی، بستن راه نفوذ، رفع هشدار گوگل و اطلاعرسانی؛ این ترتیب درست واکنش است. اگر سایت شما هک شده یا میخواهید از تکرارش جلوگیری کنید، پشتیبانی سایت پاکسازی، بستن راه نفوذ و پایش بعدی را انجام میدهد.
سوالات متداول
هک شدن سایت رتبهی گوگل را از بین میبرد؟
اگر سریع پاک شود، رتبه معمولاً برمیگردد. هرچه آلودگی و هشدار گوگل طولانیتر بماند، بازگشت دشوارتر است.
آیا تغییر هاست مشکل را حل میکند؟
فقط اگر راه نفوذ در خود هاست بوده باشد. انتقال فایلهای آلوده به هاست جدید، آلودگی را هم منتقل میکند.
 حامد رضائی